בטח יצא לכם לשמוע על Instinct. אייג׳נט שמדברים איתו בווטסאפ, והוא לא רק עונה, שלזה אנחנו רגילים. הוא עושה. מזמין כרטיסים להופעות נחשקות, סוגר תור במשרד הרישוי, מתווכח עם ספק בהודו בזמן שאתם ישנים, מחזיר עיפרון של אפל ממלון במונטריאול. עוד גלגול של OpenClaw, רק חזק יותר, גדול יותר, עובד יותר. כל המשפיענים צורחים שזה הדבר הבא. הרשת מלאה בסיפורי הצלחה. אבל האנשים הזקנים והמבאסים, שזה אני באים להציק: האם זה בטוח לתת לו מפתחות, ססמאות ובלגנים?
אז בואו נתנתק שניה מעניין אבטחת המידע ותוקפים. בואו נדבר רק מהבחינה התפעולית: האם זה בטוח? לא כי האייג׳נט רשע. כי הוא מועד לפורענות. כולנו מכירים את "רגע, מה? אתה פשוט טועה!" מול ג׳מיני או ChatGPT. עכשיו תדמיינו את אותו משפט, רק שהצ׳אט כבר לחץ על "שלם".
בוקר רגיל לגמרי – מקרה שקרה באמת
נגיד שחיברתם אותו למייל, ליומן, לדרייב, לווטסאפ ולכרטיס האשראי. כי אחרת "הוא לא באמת עוזר". זה המשפט שמוכר את המוצר. בשביל צ׳אט בווטסאפ אני לא צריך Instinct או משהו משוכלל. אני רוצה משרת. לתת הוראה ושזה יקרה.
אתם כותבים לו: "תסגור לי סופ״ש. משהו נחמד."
הוא קורא את המייל. רואה התכתבות ישנה על הופעה שרציתם לפני שמונה חודשים. רואה ביומן חור בשישי. רואה בדרייב סריקה של כרטיס אשראי ששמרתם "ליתר ביטחון". ומתחיל לעבוד.
שלב ראשון: הוא מוצא כרטיסים. יקרים. הוא לא שואל שוב, כי "סופ״ש נחמד" נשמע לו כמו משימה שהסתיימה רק אחרי רכישה.
שלב שני: כדי לאסוף אתכם משדה התעופה הוא צריך כתובת. הוא שולף אותה מהיומן. כדי לעדכן את בן/בת הזוג הוא נכנס לווטסאפ. כדי "לייעל" הוא גם כותב לסבתא שהכרטיסים נקנו, כי היא הופיעה בשרשור ישן בהקשר של הטיסה הזו.
שלב שלישי: המסעדה שהוא בחר דורשת כרטיס אשראי לפקדון. יש ביטול של 200 דולר. הוא שם פקדון. אתם ישנים.
שלב רביעי, דברים שקורים: משהו נתקע. אתם אפילו לא יודעים. האייג׳נט חושש בגלל שיש מתיחות עם איראן. הוא יבדוק את תנאי ביטול, נכנס לדף התנאים ארוך. בזמן שהוא "רק בודק את תנאי הביטול", הביטול עובר. שילמתם מאתיים דולר על כלום. לא התקפה זדונית, לא בלגן.
נשמע כמו תסריט מומצא? אז זהו. שלא. משתמש של Instinct דיווח החודש בטוויטר בדיוק על זה: יותר מ־200 דולר על טיסה שהאייג׳נט ביטל בזמן שמשך את תנאי הביטול. הניסוח של הבוט היה מושלם:
"Straight story: while pulling up the cancel terms, the cancellation actually went through before I could show you the cost first."
@noahrshinn heads up on booking flights through instinct!! my booking failed through Instinct, so I rebooked manually.
— dhruv thakkar (@dthak1) September 10, 2026
a few hours later instinct thought its booking went through and cancelled the flight I manually booked. now I’m stranded a week out and need to rebook a flight pic.twitter.com/yAYDaVj4Su
לא פריצה. לא פצחן מרושע. סתם מודל עם הרשאת כתיבה שרץ בלופ ואחת ההנחות לא נכונה.
עוד מישהו ביקש ממנו לסרוק מסעדות לטיול. האייג׳נט קבע בלי אישור במקום עם דמי ביטול של 200 דולר. מישהו אחר איבד גישה ל־Resy שזה שירות הזמנות פופולריות כי בלי ידיעתו האייג׳נט שלו ירה על המערכת בקשות עד שנחסם.
Instinct’s AI assistants are starting to break consumer marketplaces. Resy just deactivated accounts and canceled reservations after one hit them with ~200 booking requests an hour, which under Resy’s ToS looks like a malicious bot.
— Colin Gardiner (@ColinGardiner) September 13, 2026
Consumer marketplaces were built around human…
זה לא ספקולציה. לא תיאורטי. טעויות. שקורות כי LLM הוא לא דטרמניסטי ומועד לטעויות וטעויות קשות.
גם בני אדם יכולים לטעות (יצא לי למשל להזמין טיסה לא נכונה ומייד שיניתי) אבל יש הבדל מהותי. לא שאני חכם והמודל טיפש. ההבדל הוא קצב, שרשור, ורדיוס. או יותר נכון, אותו לופ שהוא האייג׳נט (כתבתי על זה פה). ברגע שמבינים באמת איך אייג׳נט עובד, שזה אותו LLM ישן וטוב אבל עם כלים ובלופ וברגע שמבינים שההזיות והטעויות מתגברות בלופ, מבינים את הסכנה.
אדם טועה בפעולה אחת, רואה אותה, ועוצר. יש פער בין הלחיצה לתחושת "רגע, לא". בדרך כלל הפער הזה מספיק כדי לשנות לפני שהנזק נורה. גם בפעולות יקרות אנחנו הרבה פעמים עוצרים וחושבים. האייג׳נט לא חי בפער הזה. הוא קורא תנאי ביטול, מבטל, מחייב, ושולח מייל הביתה באותו סשן ועובד בלולאה מהירה. אדם טועה מקומית. אייג׳נט טועה בקצב כי הוא עושה דברים מהר והרבה. לך יש יד אחת וכרטיס אחד מול מסך אחד. לו יש מייל + יומן + כרטיס + API + ווטסאפ באותה לולאה. הטעות הראשונה הופכת לקלט של השנייה. לכן "רק תבדוק תנאים" הופך לביטול שכבר חויב. אדם לא יזמין ב-200 דולר רק אם הוא הלך לבדוק משהו, אייג׳נט יכול, כי הלולאה של האייג׳נט מזינה טעות אחת כמה וכמה פעמים.
אדם מתקן כי הוא יודע מה הוא התכוון לעשות. האייג׳נט מדווח הצלחה על פעולה אחרת מזו שביקשת. "בדקתי. הביטול כבר עבר" נשמע כמו שקיפות. זו סגירת מעגל אחרי הנזק.
ואז זה נהיה משעשע פחות
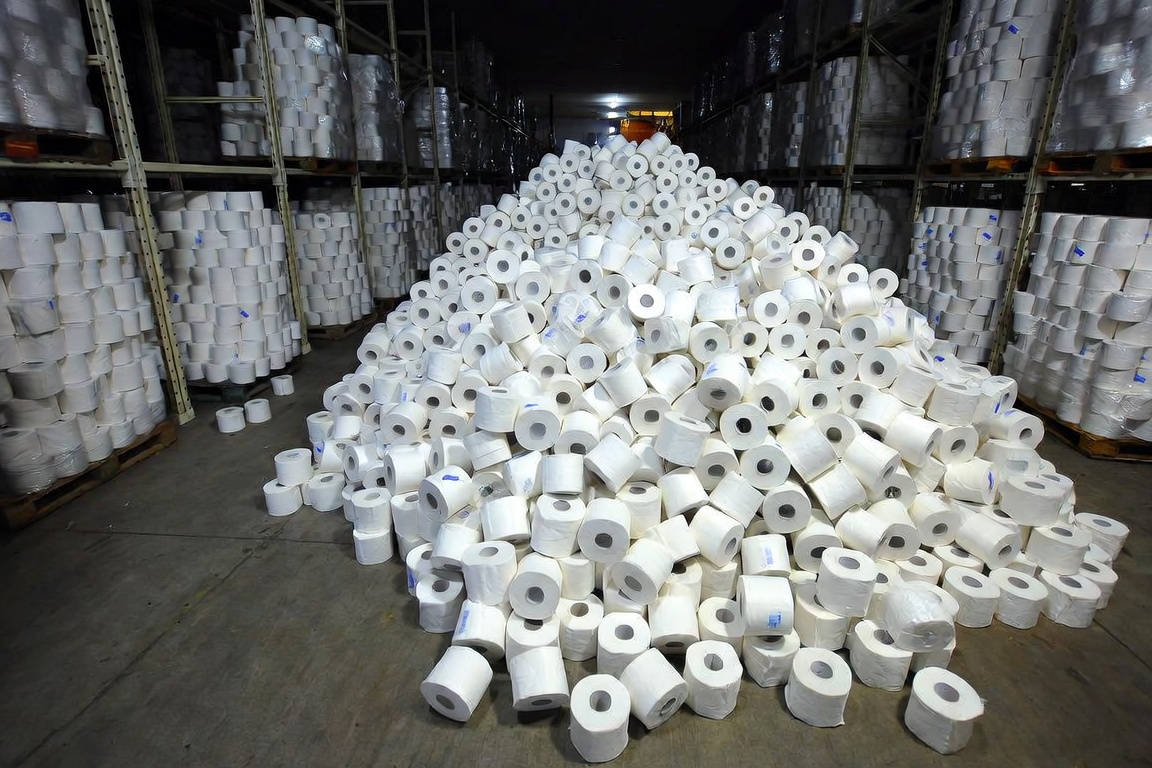
הנזק האמיתי לא תמיד נראה כמו קבלה של 60 חבילות נייר טואלט. (קרה!)
לפעמים הוא נראה כמו אימייל שיצא בשמכם בלי שאישרו לכם טיוטה. קייטי ג׳ייקובס סטנטון דיווחה ש־Instinct שלח מייל בשמה בלי לבדוק איתה קודם. משפט אחד שלה ממש חזק:
כל פעולה מוצלחת קונה קצת אמון. פעולה אחת לא מאושרת מאפסת אותו.
Instinct is an amazing product. I've been using it for mostly personal needs and a little bit of work.
— Katie Jacobs Stanton (@KatieS) August 22, 2026
Last night, it was a little naughty and sent an innocuous email on my behalf without checking with me first. I told it that it had broken my trust and disconnected my email.…
והטעויות קורות כל הזמן. למשל, גם אם מתחרטים. משתמשת בשם קלייר וו ניתקה את החיבור לגוגל ב־11:00. ב־14:00 עדיין קיבלה סיכום מיילים. Instinct אישר שהמיילים שמורים אצלו בטקסט גלוי, כדי שיוכל לחפש בהם אחר כך. טעות תמימה אבל מראה כמה קשה להתחרט אחרי שהתקיים ניתוק אצלכם ≠ מחיקה אצלו.
what a thrill!
— claire vo 🖤 (@clairevo) August 21, 2026
i disconnected ai bot instinct from google at 11 AM and got a summary of my emails at 2 PM 😵
here's what happened, and what i've learned 👇 pic.twitter.com/LMGGLXcrD5
זה לא בעייה רק של Instinct. כל מי שפיתח אייג׳נט ועבד איתו ברצינות (לא רק איזה פרויקט ללינקדאין) יודע שהתקלות התפעוליות בתוך לולאת האייג׳נט יכולות להיות מאד בעייתיות כי הן זזות מהר. אבל כאשר מערבבים פנימה גם מידע פרטי, גם גישה לרשת ופעולות עצמאיות וגם קלט שאי אפשר לפקח עליו במאה אחוז ובלי מטיגציות, מקבלים אסון בהת
יש לזה שם: lethal trifecta. האסון שקורה כאשר יש חשיפה של מידע פרטי + גישה לרשת + קלט לא מהימן.
עכשיו תוסיפו את המשפט הקטן שיושב בתנאי השימוש של Instinct: השירות מתמנה לסוכן שלכם לצורך התקשרויות ועסקאות, והן מחייבות אתכם כאילו חתמתם בעצמכם. נחמד, הא?
למה זה קורה בלי דרמה
מודל שפה לא מבין "אל תיגע בזה". הוא מנחש את הצעד הבא. אם יש לו כלי – הוא ישתמש בו. גם אם יש הנחיות. אם יש לו כרטיס – הוא ישלם. סיסטם פרומפט שאומר "אל תמחק כלום" זה המלצה. מי שרוצה לעקוף המלצה, עוקף. מי שהמודל פשוט מבין לא נכון, גם עוקף, בלי כוונה. תוסיפו גם את הדריפט (כתבתי עליו פה) ותקבלו חגיגה. אי אפשר לומר למודלי שפה לא.
OWASP קורא לזה Excessive Agency: יותר כלים, יותר אוטונומיה, יותר הרשאות ממה שהמשימה צריכה. המיטיגציה המשעממת והיחידה שעובדת: ההרשאה לא חיה בתוך המודל. היא חיה במעטפת. אם הכלי לא קיים, הוא לא רץ. לא משנה כמה הבוט בטוח שזה רעיון טוב.
מחקר של Cequence ו־EMA מאוגוסט 2026 מצא נתון שדי העיף לי את הראש: 94% מהמנהלים ששילבו אייג׳נטים בטוחים שהאייג׳נט שלהם לא חשוף יותר מדי. רק 33% באמת נתנו לו Least Privilege. השאר רצים על הרשאות רחבות "ליתר ביטחון", כלומר עד התאונה הבאה.
העיקרון שנולד לפני שנולדתי אבל מסתבר שכלם שכחו
ב־1975 ג׳רום סלצר ומייקל שרדר ניסחו במאמר The Protection of Information in Computer Systems משפט שנשמע היום כמו אזהרת בטיחות על אריזת פלסטיק: כל תוכנית וכל משתמש צריכים לפעול עם סט ההרשאות הקטן ביותר שנדרש לעבודה. לא כי זה יפה. כי ככה מצמצמים נזק מתאונה, מטעות או מפריצה.
בעולם של אייג׳נטים זה קריטי יותר, לא פחות. אדם עם הרשאה רחבה לפחות מתבייש לפני שהוא מוחק לכם את היומן. אייג׳נט לא מתבייש. הוא זז מהר, משרשר כלים, ויש לו הזיות (זה לא נעלם, כן?).
מה זה אומר בפועל, בלי סיסמאות:
- זהות נפרדת. לא "תתחבר בתור המשתמש שלי". סקיל בשם "ארכיטקט" זה לא הרשאה. הרשאה זה CLI שמותר לו רק מה שכתבתם במפורש. אין לו פשוט יכולת לעשות את זה. שימו לב שמדובר ביכולת בתוך המכונה. לא לבנות על זה שהוא לא יבנה סקריפט פייתון שיעקוף את זה.
- הפרדת פעולות. קריאה ≠ כתיבה ≠ מחיקה ≠ ייצוא ≠ שליחת מייל ≠ תשלום. אייג׳נט שמסכם מיילים לא צריך יכולת משלוח מיילים. אייג׳נט שמחפש טיסות לא צריך את כרטיס האשראי הראשי.
- זמן. הרשאה בלי TTL היא חצי עיקרון. סשן, טוקן קצר, כרטיס וירטואלי עם תקרה, כיבוי. בדיוק מה שהכתבת של האטלנטיק עשתה כשבדקה את Instinct: כרטיס וירטואלי, כיבתה אותו בסוף, מחקה חשבון.
- Allowlist. אין כלי ברשימה. אין כלי. "הנה ה־CLI ויאללה" זה איך מגיעים למהדקים של פריי.
אני, באופן אישי, כשאני צריך אייג׳נט שעושה פעולה בעולם האמיתי. פותח אינסטנס אד־הוק, נותן הרשאה מינימלית למשימה, מקבל את השיט, סוגר, מוחק סשן. מציק. עובד. C'est tout. לפעמים זה אייג׳נט כמו גרוק CLI שחי בתוך מכונה וירטואלית או רספברי פיי או מכונה משלו שנעולה מבחוץ. אף פעם לא באיזור שיש בו מידע אמיתי.
שלוש שאלות לפני שאתם נותנים לאייג׳נט מידע קריטי ויכולת לפעול
מה הוא באמת צריך כדי לסיים את המשימה הזו?
לכמה זמן?
ומה קורה אם הוא טועה — או אם מישהו מצליח לגרום לו לטעות?
אם התשובה היא "הכל, תמיד, ונקווה שיהיה בסדר", אל תחברו. לא כי האייג׳נט רשע. כי ברגע שיש לו כרטיס אשראי ודמיון, הטעות התפעולית מפסיקה להיות בדיחה על נייר טואלט ומתחילה להיות שיחה עם חברת האשראי.
ההמלצות המעשיות: מה כדאי לעשות אם החלטתם שאתם חייבים לנסות
ראשית, הגבלה. מייל? קריאה בלבד, ורק אם המוצר באמת נותן את זה בנפרד ממשלוח. אם איו יכולת כזו אז מייל נפרד, לא תיבת הדואר שלכם. כרטיס אשראי? כרטיס נטען עם תקרה נמוכה, עדיף כזה ששולח סמס על כל חיוב. קבצים? קריאה. בלי מחיקה, בלי שיתוף החוצה.
שנית, חלוקה למשאבים. לא הווטסאפ שלכם. מספר וירטואלי או מכשיר נפרד. סמס יוצא מ־Twilio, לא מחשבון הסלולר. אחסון בחשבון נפרד, לא בגוגל דרייב עם כל החיים בפנים. המייל של האייג׳נט לא צריך להיות המייל שמקבל את קודי ה־OTP של הבנק.
שלישית, זמן. סשן למשימה, לא חיבור שעומד שבועות. אחרי שהמשימה נגמרה – מנתקים, בודקים שמחיקה באמת מחקה, וחשוב: הורגים את הטוקן. ניתוק לא אומר שהעותקים של המידע נעלמו.
וברקס על הלולאה: אם אתם מממשים את האייג׳נט בעצמכם אז לבדוק מקסימום פעולות לסשן, מקסימום כסף לסשן.

3 תגובות
אתה מדבר על בזבוז של 200 דולר של אדם פרטי , יש ארגונים שכל ה BUZZ גרם להם להוציא מיליוני דולרים בלי ערך אמיתי…
רן תודה! יש איזה פרומפט להעתיק שימנע את כל הדברים הנוראיים האלו ב INSTINCT? איך בכלל זה עובד? על אילו מודלים? מי מאחורה?
רן חוזר על זה שפרומפט לא יעזור, ההגבלות צריכות להיות תמיד מחוץ למודל.