לפני כמה זמן לקוח (נקרא לו ח׳) התקשר אלי ואמר לי שהוא שלח לי מייל. הוא לקוח אבל איש ממש נחמד אז הרשיתי לעצמי לומר לו שאני עובר על המיילים שלי גם בלי שיגידו לי. הוא אמר לי: ״אל תשאל, בחצי מהמקרים המייל שלי נכנס ישר לדואר זבל״. מדובר באיש שלא שולח דואר זבל ולא עוסק בכלל בדיוור או שיווק. סתם אדם מן הישוב שעובד במחשוב ואין שום סיבה שהמיילים שלו יגיעו לדואר זבל. המייל שלו הוא לא מייל של Gmail אלא מייל מהדומיין שלו. הצעתי לו עזרה והתנאי היה שזה יהיה ללא עלות אבל אני אוכל לכתוב על זה בפוסט. אז הנה.
הצעד הראשון – בדיקת הדומיין
יש לפעמים דומיינים שהם ברשימה שחורה מכל מיני סיבות. לפעמים הם מאוחסנים במקום שיש בו אתרים אחרים שהם בעייתיים ואז צריך להעביר אותם אחסון, לפעמים בגלל סיבות היסטוריות כי זה שקנית ממנו את הדומיין לפני 5 שנים היה ספאמר. לפעמים באמת שלחת ספאם 🙂 כך או אחרת, כדאי לבדוק. יש אתרי בדיקות ל domain blacklist כמו MX toolbox או Spamhaus אפשר להריץ חיפוש בהם ולראות ואז לטפל. איך יודעים מה לטפל? תעתיקו את הממצאים וגשו ל-LLM המועדף עליכם. לפעמים הטיפול זה לנסח מייל ולשלוח למנהל הרשימה השחורה. לפעמים זה להחליף שירותי אירוח. כל מקרה לגופו.
אחרי שהדומיין תקין, הגיע הזמן לבחון את רשומות הדומיין.
הצעד השני – SPF, DMARC ו-DKIM
אימייל זה פרוטוקול מאד נאיבי. כל אחד יכול לשלוח בשם כל אחד ואין בו אימות. אני יכול לשלוח בשמו של donald.trump@king-of-america.gov אם היה דומיין כזה. אבל איך בודקים אם אני מורשה לשלוח את המייל? וזה באמת השרת שלי? במקרה הזה שלושת ראשי התבות האלו עוזרים לנו.
SPF – הצהרה מי מורשה לשלוח. כלומר איזה IP או דומיין יכול לשלוח בשמנו. כתבתי פה על SPF לאנשים היותר טכניים.
DKIM – חתימה קריפטוגרפית של זה שהורשה כדי לוודא את הזהות שלו. כתבתי פה על DKIM לאנשים היותר טכניים.
DMARC – המדיניות בנוגע למיילים שמפירים את ה-SPF וה-DKIM. נו, כתבתי גם על זה.
אפשר לזייף את המייל אם אין שלושתם
אם אין את שלושתם – יש סיכוי שהמיילים שלכם יישלחו ישר לפח הזבל. יותר מזה, יש סיכוי שיהיה אפשר לזייף את המייל. כן, אפילו אם נסתפק רק ב-SPF. אני אתן דוגמה ממש לא מזמן. ב-14 לספטמבר 2026 לא מעט מאזרחי ישראל קיבלו מייל מרשות המיסים שאומר ש״יש להם מכתב חדש״ ומזמין אותם ללחוץ על לינק שמוריד תוכנה זדונית. מי שלח את המייל? המייל נשלח מדומיין biz.gov.il. דומיין מאושר ורשמי של הממשלה הישראלית. לא מ very-good-domain.gov.ly ודומיינים מפוקפקים אחרים. ליטרלי gov.il. איך זה קרה? היה SPF לדומיין שאישר רק לשרת המייל של סיילספורס לשלוח בשמו מייל.
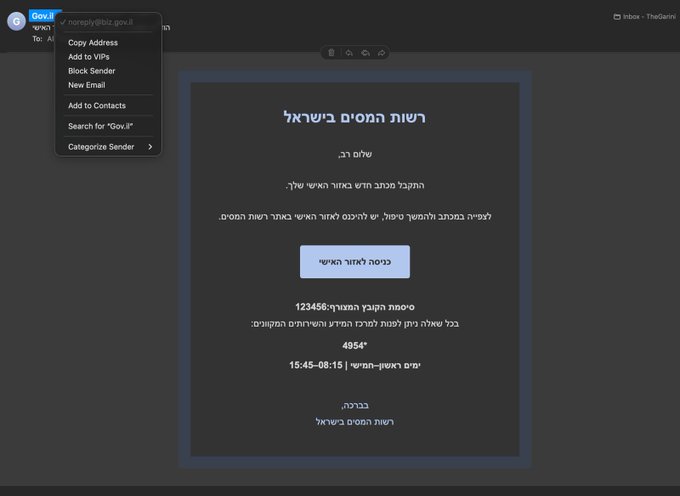
אבל בגלל שלא היה DKIM אז כל ספק מאושר בסיילספורס היה יכול לשלוח בשם biz.gov.il וספאמר שהיתה לו איזושהי גישה לספק מאושר ניצל את ההזדמנות. כשמוסיפים DKIM שזו חתימה קריפטוגרפית, זה מאפשר למקבל לוודא חתימה. אם יש DMARC במדיניות quarantine או reject, אז מייל לא חתום נשלח לפח. במידה ואין? אז מעבר לסכנת הזיוף, יש סיכוי שהמיילים שלכם יסווגו כדואר זבל.
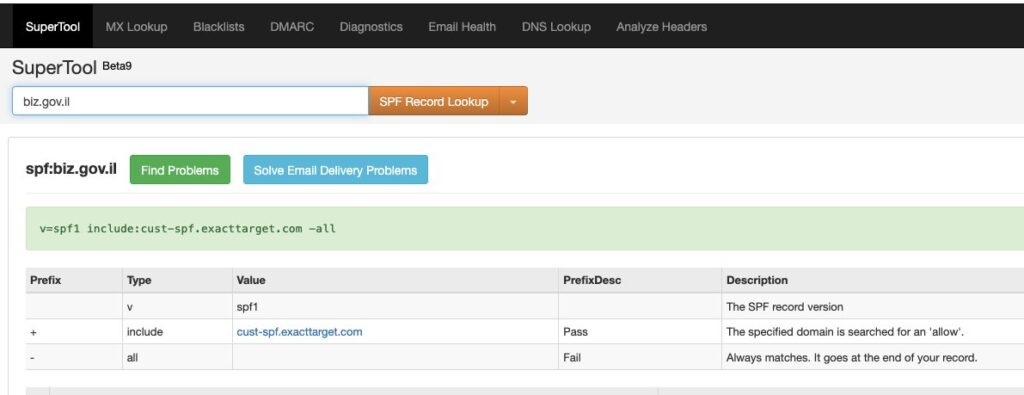
בגלל זה ספקי מייל שמקבלים מייל מדומיין שאין בו את שלושת השדות האלו משליכים אותו לפעמים לפח הזבל. הדגש הוא על לפעמים. תלוי בספק ותלוי במייל ובתוכן שלו. בודקים אם יש לכם SPF, DMARC ו-DKIM באתר הזה.
איך מיישמים את הדבר הזה?
זה נשמע מסובך ובעבר באמת היה כאב ראש. היום יש לנו LLM שמעולה בדברים האלו. תציינו איזה ספק מייל יש לכם, מי ספק הדומיין שלכם ותקבלו כבר את ההנחיות מה לעשות באופן מאד מדויק.
טיפול בתקלות
מה שיפה הוא שהצ׳אטים השונים יכולים לטפל גם בתקלות. לאותו לקוח היה SPF וגם DMARC אבל לא DKIM. הוא השתמש בג'ימייל כדי לנהל את הדואר של הדומיין שלו בעזרת התכונה שמאפשרת לשלוח דואר בשם כתובת אחרת. כאשר ההודעה יוצאת מהשרתים של גוגל, אין לה את חתימת ה-DKIM הרשמית של הדומיין שלו. כשמשתמשים "Send mail as" ב-Gmail אז יש חתימה ב-DKIM של גוגל, לא של הדומיין, ולכן לפעמים המייל נכנס לספאם גם כש SPF תקין. למרבה המזל הוא השתמש גם בשירות בשם Forward Email, שמספק שרת SMTP ייעודי לדואר יוצא ומטפל בחתימות. ה-LLM שלח אותי להוראה מסודרת באתר של Forward Email ושם דרשו ממני להוסיף רשומות ל-DNS, וביניהן רשומת Return-Path. הזנתי את הרשומות דרך ממשק הניהול של הדומיין בגודדי, אבל המערכת של Forward Email סירבה לאמת את ההגדרות.
מה עשיתי? צילום מסך של הממשק ושלחתי לצ׳אט החביב עלי. ג'מיני הנחה אותי להריץ פקודת CLI פשוטה במק כדי לתשאל את שרת ה-DNS ישירות ולראות מה באמת מוגדר שם. הפקודה הייתה:
dig CNAME fe-bounces.DOMAIN.com +shortוכשלא חזר כלום, הוא ביקש ממני להסתכל שוב בממשק של גודדי, צילמתי מסך, שלחתי לו והוא גילה שטעיתי ולא הגדרתי כמו שצריך את הרשומה (הגדרתי כ-TXT ולא כ-CNAME). תיקנתי והסתדר.
אם זה נשמע לכם כמו ג׳יבריש, לא ממש חייבים להבין בזה. מה שחשוב הוא להבין את הקונספט וכן לא להתבייש לצלם מסך ולשלוח לצ׳אט ולבקש סיוע. ברגע שמבינים שצריך – SPF, DMARC ו-DKIM ולמה… הכל יותר פשוט.
בדיקה ראשונה
הבדיקה הראשונה, אחרי שמסדרים את הכל ולוקח קצת זמן עד שהשינויים בדומיין יפעפעו ויגיעו לכל השרתים (עניין של בד״כ שעה) היא לשלוח מייל לכתובת מייל אחרת בדומיין אחר. זה מצליח? מעולה. אבל איך אני יודע שזה באמת עובר את כל הבדיקות? הרי אנחנו יודעים שאם ה– SPF, DMARC ו-DKIM לא מוגדרים היטב, יש ספקי מייל שמעבירים ויש שלא.
עובד? זה הזמן להגיע לבדיקה השניה.
בדיקה שניה
דרך נוספת ומומלצת מאוד כדי לוודא שהכל מוגדר כראוי, היא להיעזר בשירות ייעודי לבדיקת תקינות דואר, כמו האתר Mail-Tester. הרעיון שם פשוט. כשנכנסים לאתר, המערכת מספקת כתובת דואר אקראית וייעודית. שולחים מכתב ניסיון מהכתובת שלנו אל הכתובת הזו.
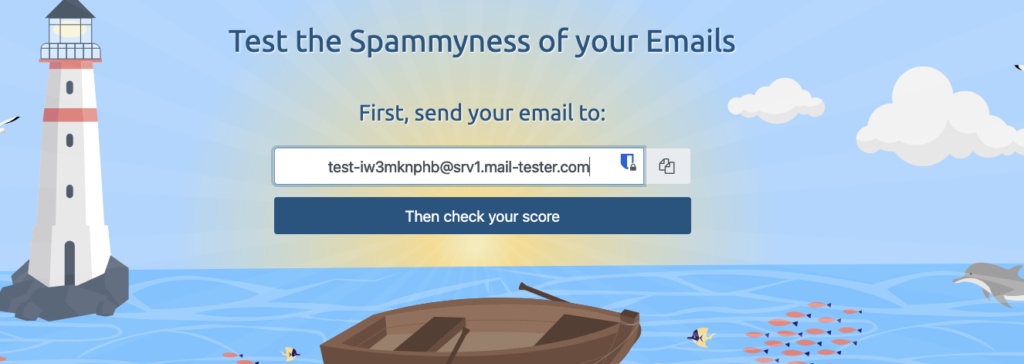
לאחר מכן לוחצים על כפתור הבדיקה באתר. המערכת מנתחת את המכתב שהתקבל, בודקת את כל החתימות ורשומות ה-DNS, ומעניקה ציון ברור. ממליץ להכניס גם כותרת וגם טקסט לגוף המכתב. לראות שם ציון מושלם מספק את הוודאות הסופית שהכל תקין.
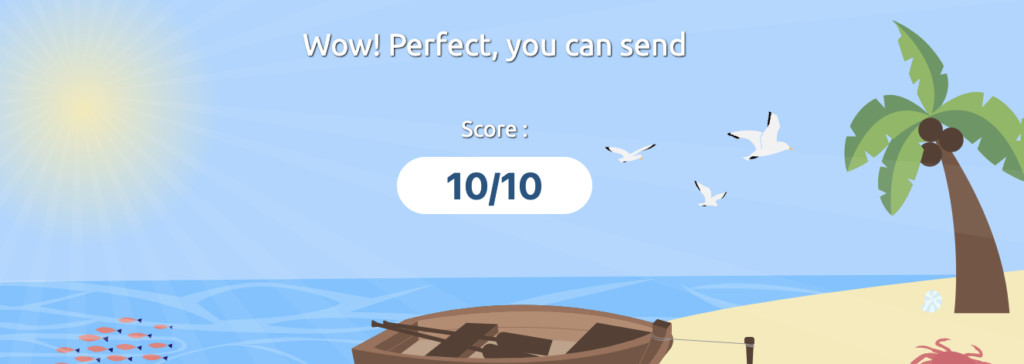
זהו. אם הכל יהיה תקין, אז אולי יש מצב שפה ושם איזה ספק מיילים יחשוד במיילים שלכם, אבל… כבר לא תסבלו כל כך מהתופעה. לא של מיילים שמקבלים ריג׳קט ולא מיילים נעלמים.
ומה קרה ל-ח׳? חודש אחר כך, הוא מספר שהמיילים שלו כבר לא מגיעים לספאם או לא מגיעים בכלל. וזה? זה אושר. טוב, אולי לא אושר, אבל זה בהחלט יותר נעים.

תגובה אחת
לגבי הלקוח שהתקשר – אני חושב שלא נס ליחו של הפולואפ, ובכללי אף פעם לא כדאי להניח כמובן מאליו שהודעה ששלחת הגיעה ונקראה. הודעות מתפספסות, נעלמות, נזרקות לתיבות ספאם, וכו'. אני גם מקפיד לומר ללקוחות שאם לא עניתי על אימייל חשוב בזמן סביר שישלחו ווטסאפ, ואם לא עניתי על ווטסאפ שיתקשרו.
אגב, אתה לא בעד Google Postmaster Tools?